商品情報
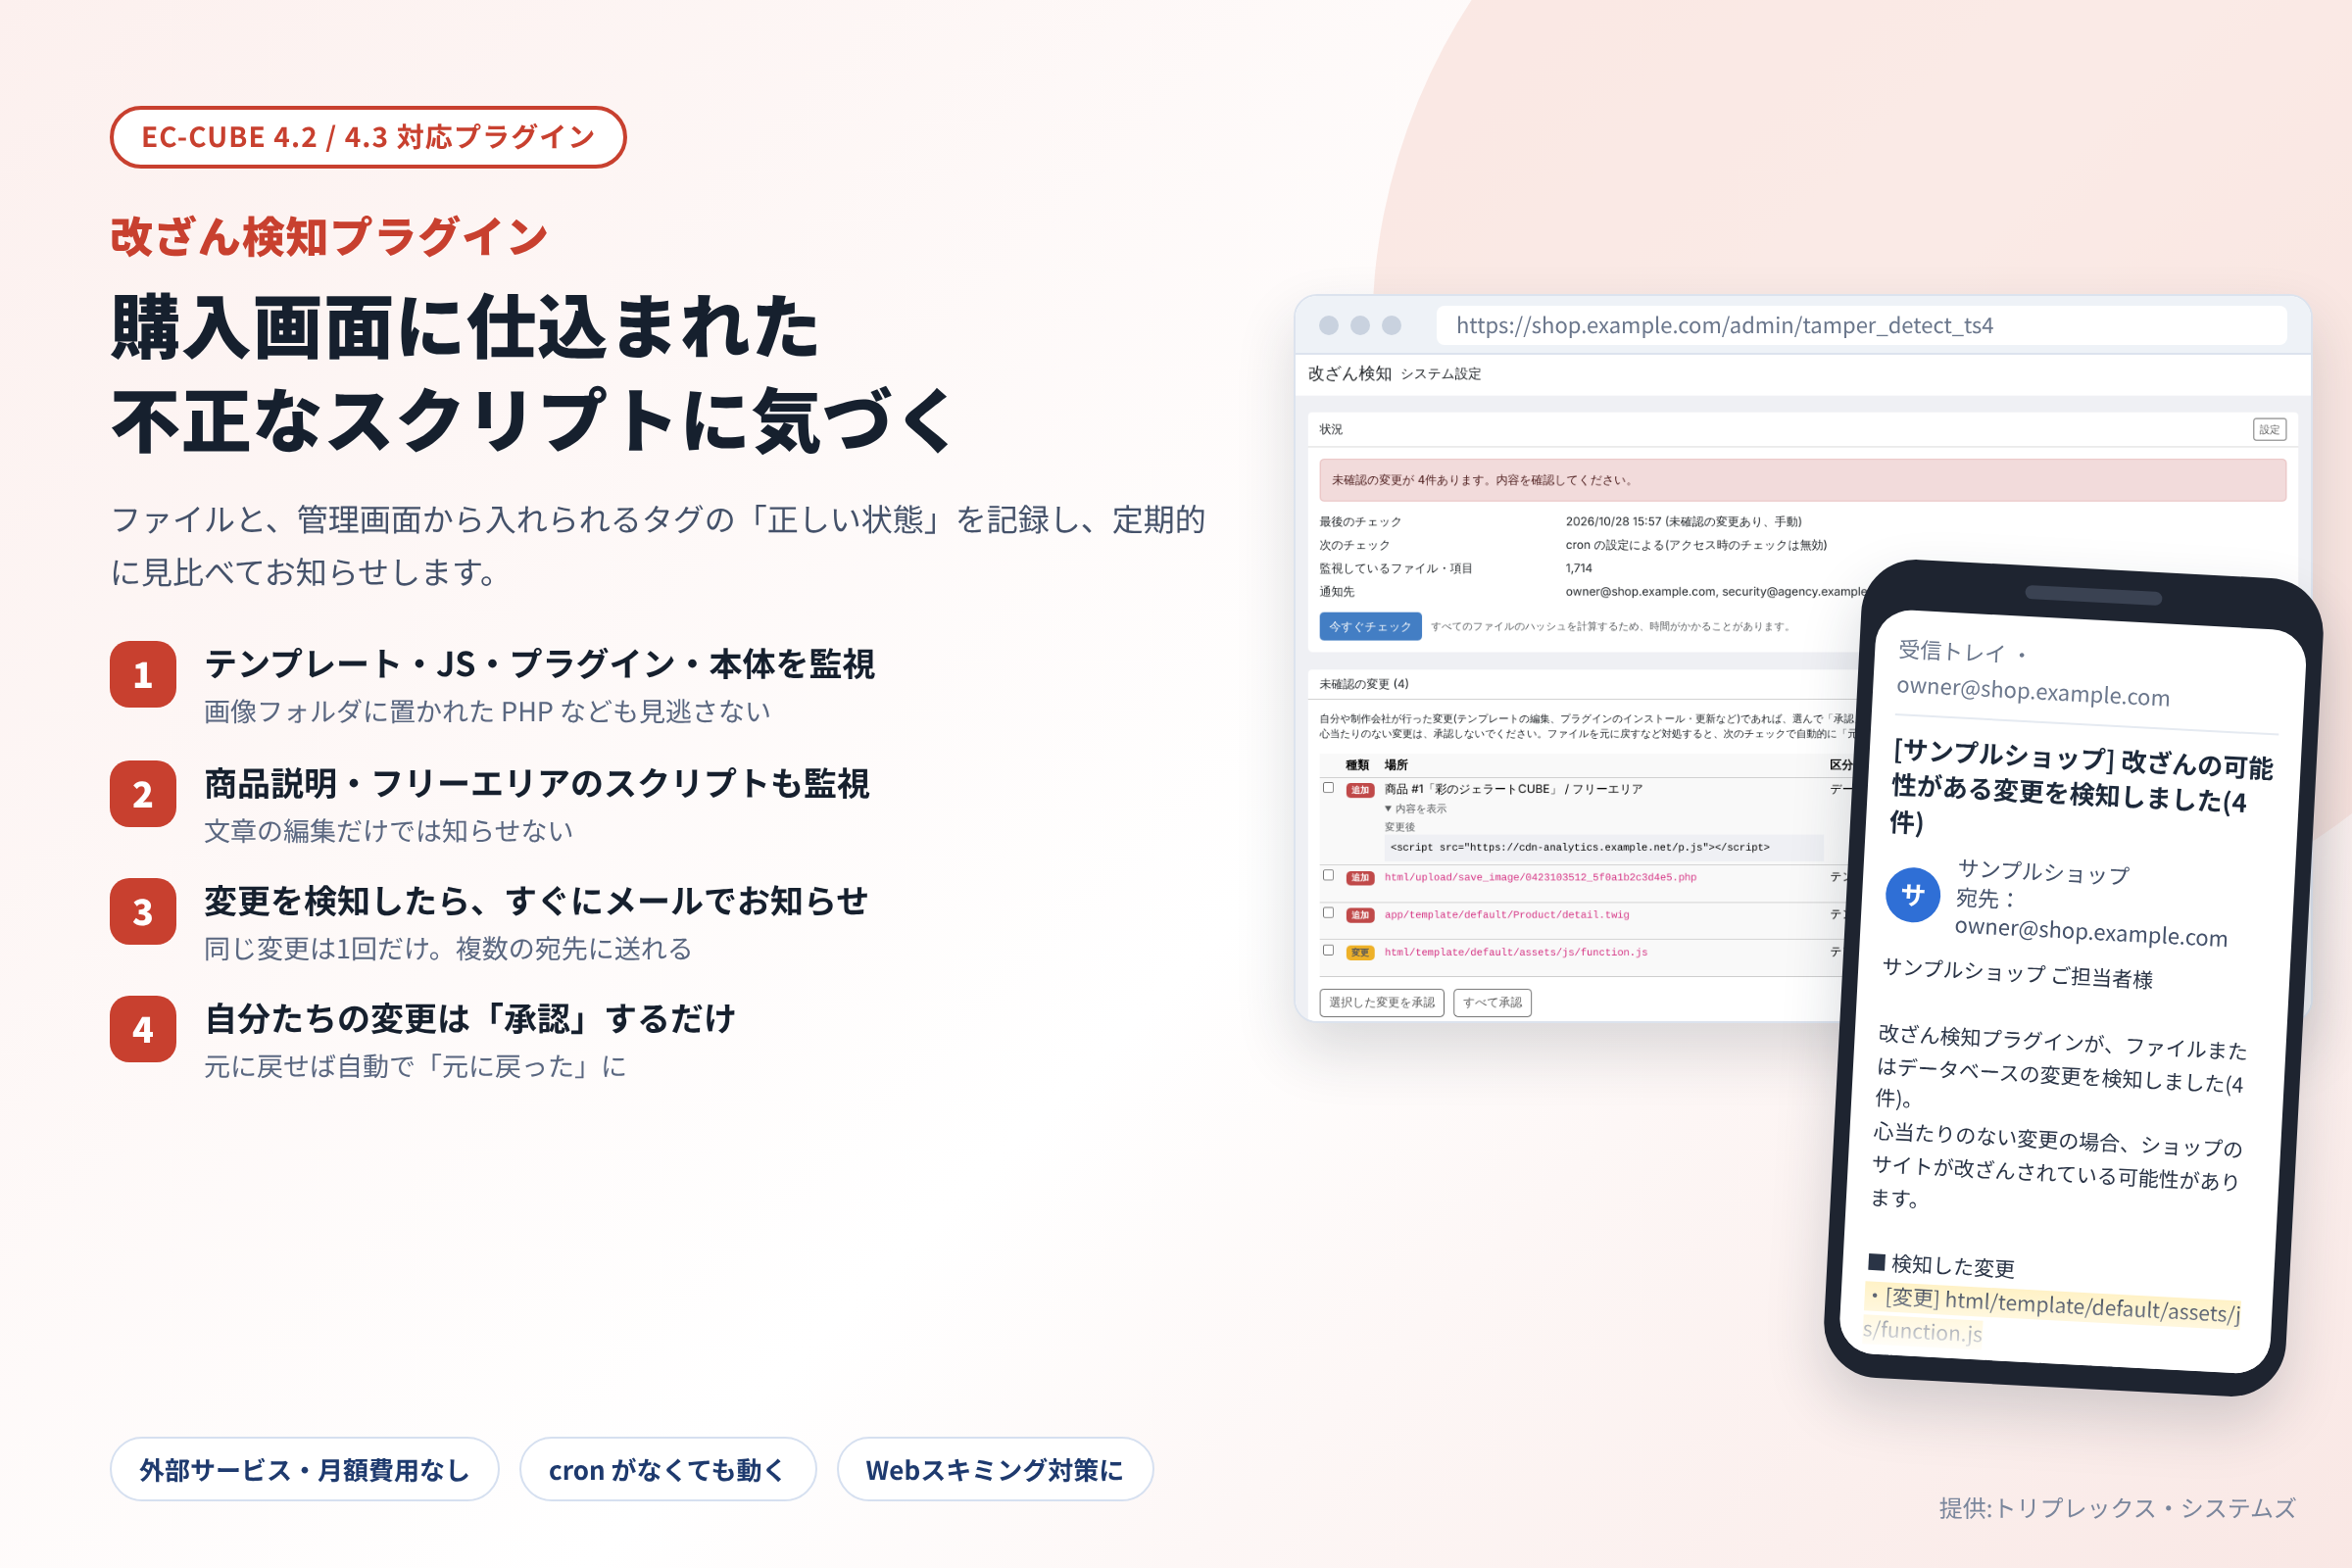
テンプレート・JavaScript・プラグイン・本体のファイルと、管理画面から入れられるタグの「正しい状態」を記録し、定期的に見比べます。書き換えや追加があれば、すぐに管理者へメールでお知らせ。購入画面に仕込まれる不正なスクリプト(Webスキミング)に、早く気づけます。外部サービスは不要です。
■ カード情報は、ショップが気づかないうちに盗まれます
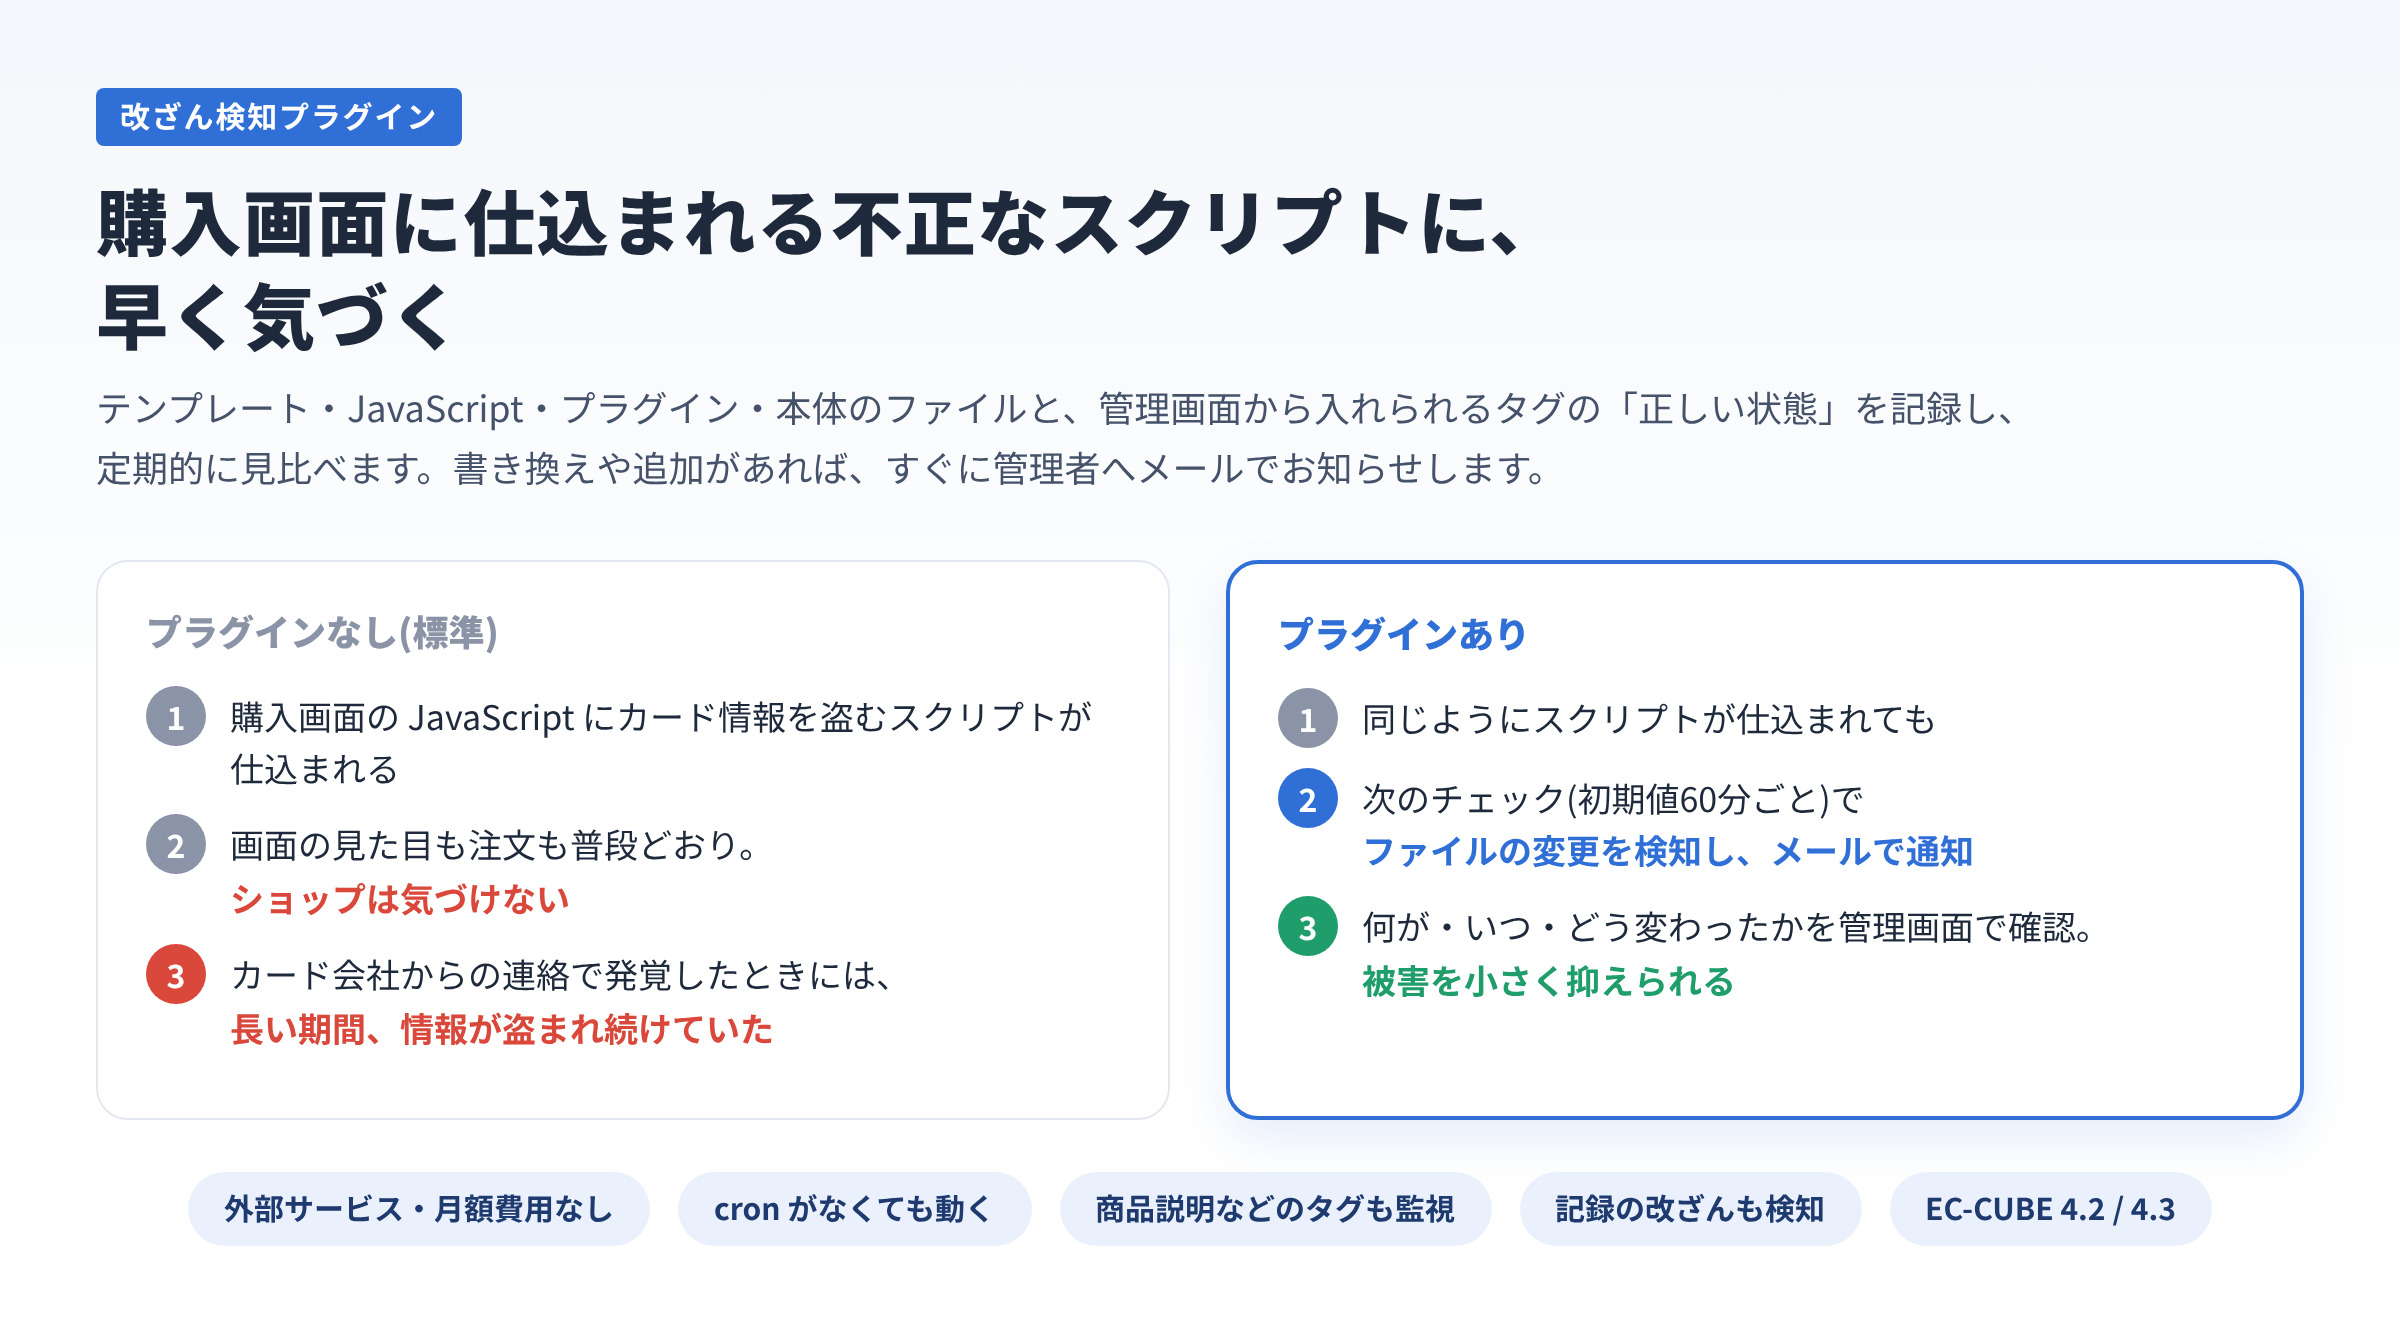
EC-CUBE などのECサイトでは、購入画面に不正なスクリプトを仕込まれ、お客様が入力したクレジットカード情報を盗まれる被害(Webスキミング)が続いています。仕込まれたスクリプトは画面の見た目を変えず、注文も普段どおりに入るため、ショップは気づけません。カード会社などからの連絡で初めて発覚することも多く、そのときには長い期間にわたってお客様の情報が盗まれていた、ということになりかねません。
2024年4月の個人情報保護法の施行規則の改正で、こうした不正な目的による漏えいは、ショップのサーバーを経由せずに盗まれた情報も含めて、個人情報保護委員会への報告とご本人への通知の対象になりました。
■ 「いつもと違う」を、すぐに知らせます
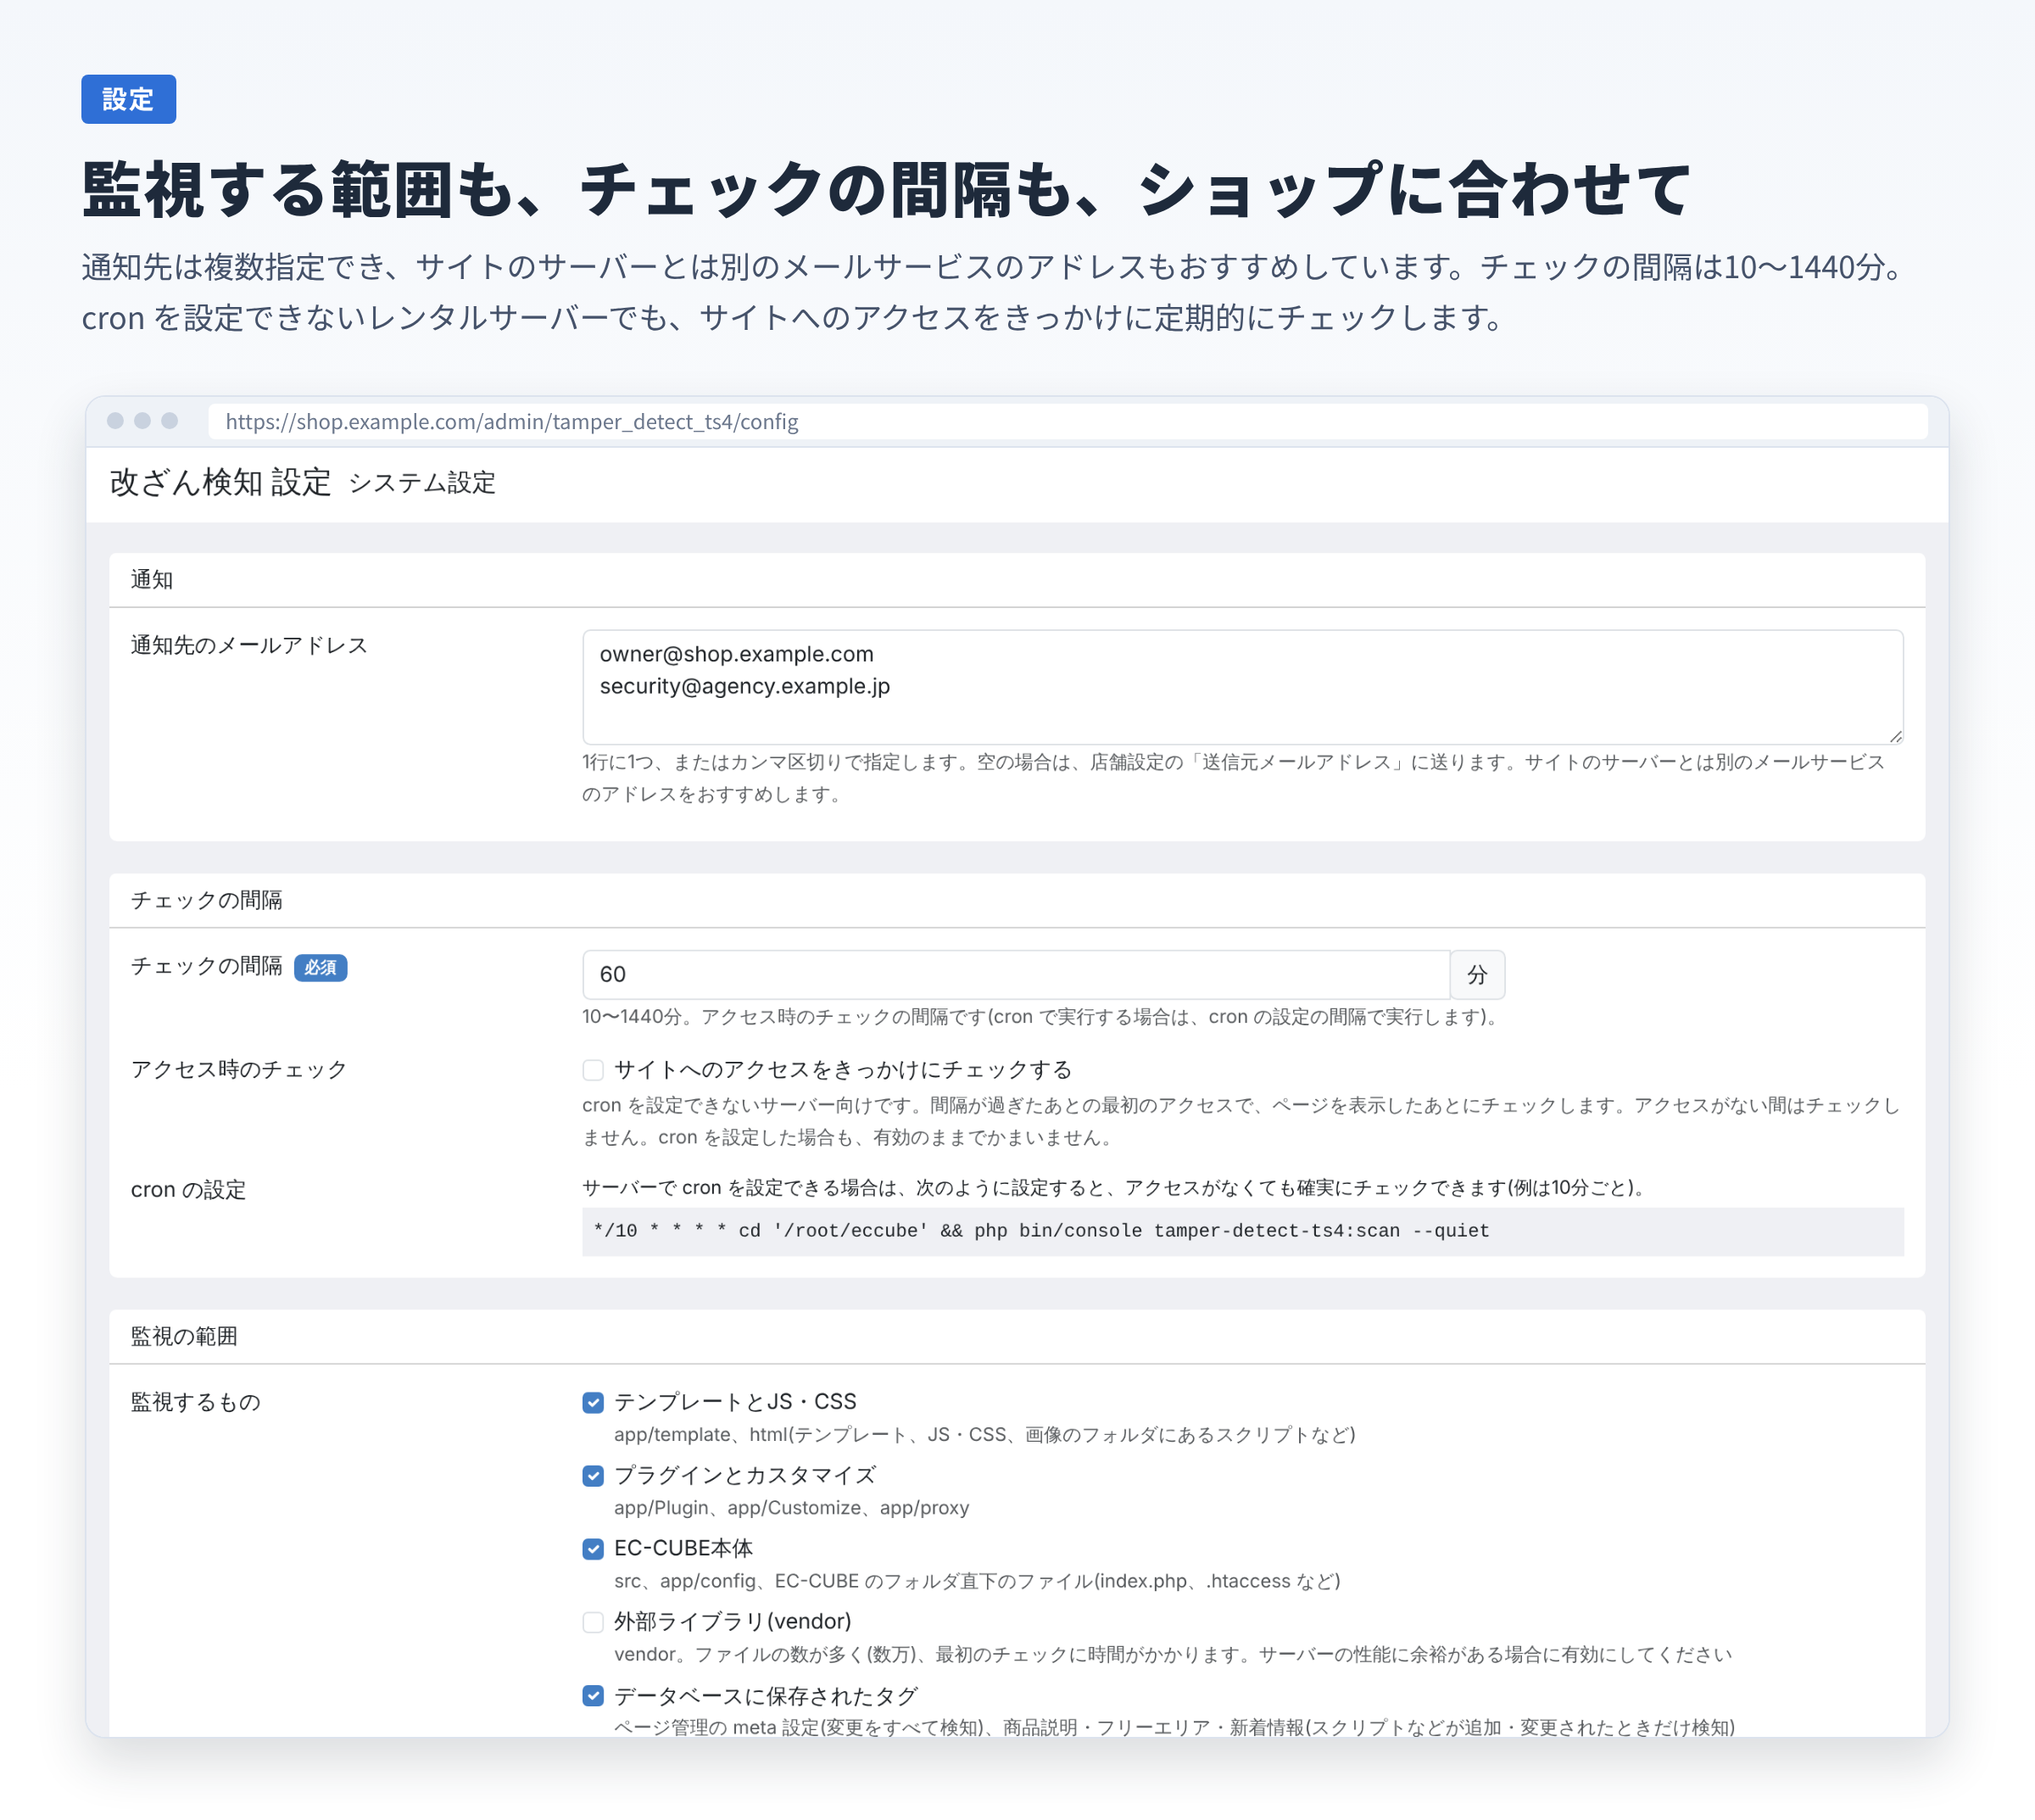
このプラグインは、ショップのファイルと、管理画面から HTML を入れられる項目の「正しい状態」を記録し、定期的に見比べます。1行でも書き換えられたり、見覚えのないファイルが置かれたりすれば、次のチェック(初期値は60分ごと。10分ごとなどに変更可)で管理者へメールでお知らせします。気づくまでの時間を短くし、被害を小さく抑えられます。
■ 導入する価値
1. 狙われる場所を、まとめて見張る
・テンプレートと JavaScript・CSS(購入画面に読み込まれるスクリプト)
・プラグインとカスタマイズのファイル
・EC-CUBE 本体(src、設定ファイル、index.php、.htaccess など)
・画像のアップロードフォルダなどに置かれた、PHP やスクリプトのファイル
・管理画面から入れられるタグ(ページ管理の meta 設定、商品説明・フリーエリア・新着情報のスクリプトなど)
・必要に応じて、外部ライブラリ(vendor)も
2. 外部サービス不要。入れたその日から動く
EC-CUBE の中だけで動きます。月額の監視サービスの契約や、外部へのファイルの送信は不要です。有効にすると、最初のアクセスで現在の状態を記録し、監視を始めます。cron を設定できるサーバーでは cron で、cron を使えないレンタルサーバーでも、サイトへのアクセスをきっかけに定期的にチェックします。
3. 通知は「必要なときに、1回だけ」
同じ変更を何度も知らせることはありません。商品説明やお知らせの文章を編集しただけでは知らせず、スクリプトや埋め込みのタグが加わったときだけ知らせます。メールの送信に失敗したときは、次のチェックで送り直します。
4. 確認と対応が、管理画面で完結
「設定 > システム設定 > 改ざん検知」で、何が・いつ・どう変わったかを一覧で確認できます。テンプレートの編集やプラグインの更新など、自分たちが行った変更は「承認」するだけ。心当たりのない変更は、ファイルを元に戻すと自動的に「元に戻った」になります。チェックの履歴も残ります。
5. 記録そのものも守る
「正しい状態」の記録には、ショップごとの鍵で署名しています。SQL インジェクションなどでデータベースだけを書き換えられ、記録を改ざん・消去されても、そのこと自体を検知して知らせます。
6. サイトを重くしない
前回と変わっていないファイルは計算を省くため、2回目以降のチェックは標準的なショップで1秒未満です。EC-CUBE 4.2 / 4.3 と MySQL / PostgreSQL の組み合わせで、インストールから削除までを自動テストで確認しています。
■ クレジットカード決済をご利用のショップに
クレジットカード・セキュリティガイドライン【6.0版】では、2025年4月以降、EC加盟店に脆弱性対策(管理画面のアクセス制限、Webアプリケーションの脆弱性対策、マルウェア対策など)が求められています。このプラグインは、それらの対策をすり抜けて改ざんされた場合に、早く気づくための仕組みです。脆弱性対策とあわせて使うことで、被害を小さくできます。
■ こんなショップにおすすめ
・クレジットカード決済を、カード情報を入力する画面がショップ内にある方式で受け付けている
・制作会社に作ってもらったサイトで、ファイルの変更に気づける仕組みがない
・古いバージョンのプラグインやカスタマイズが残っていて、不安がある
・監視サービスの月額費用はかけられないが、何もしないのは心配
■ ご注意
・改ざんに気づくためのプラグインです。改ざんや不正アクセスを防ぐものではありません。EC-CUBE・プラグインのアップデートなどの脆弱性対策とあわせてご利用ください
・導入の前に、サイトが改ざんされていないことをご確認ください。導入時の状態を「正しい状態」として記録します
・テンプレートの編集やプラグインの更新など、正しい変更も検知します。内容を確認して「承認」してください
・次のものは検知できません: チェックの合間に仕込まれ、次のチェックまでに消されたもの / 監視の対象外のファイル(画像など)・項目 / 外部のサイトから読み込んでいるスクリプトの、読み込み先での改ざん / サーバーを完全に乗っ取られた場合
・通知メールが届くことが前提です。通知先には、サイトのサーバーとは別のメールサービスのアドレスをおすすめします
・改ざんの調査・復旧の作業は、サポートの対象外です
・本プラグインは、すべての改ざんの検知や、特定のガイドラインへの適合を保証するものではありません
■ サポート
通常、営業日の24時間以内にご返信。土日祝日を除く
アップデートは無償で提供します。
■ リリースノート
1.0.0 初回リリース
購入画面に仕込まれる不正なスクリプトに、早く気づく
購入画面の JavaScript にカード情報を盗むスクリプトを仕込まれても、画面の見た目も注文も普段どおりのため、ショップは気づけません。カード会社からの連絡で発覚したときには、長い期間にわたって情報が盗まれていた、ということになりかねません。このプラグインは、ファイルと管理画面から入れられるタグの「正しい状態」を記録して定期的に見比べ、書き換えや追加があれば管理者へメールでお知らせします。外部サービスの契約や月額費用は不要です。
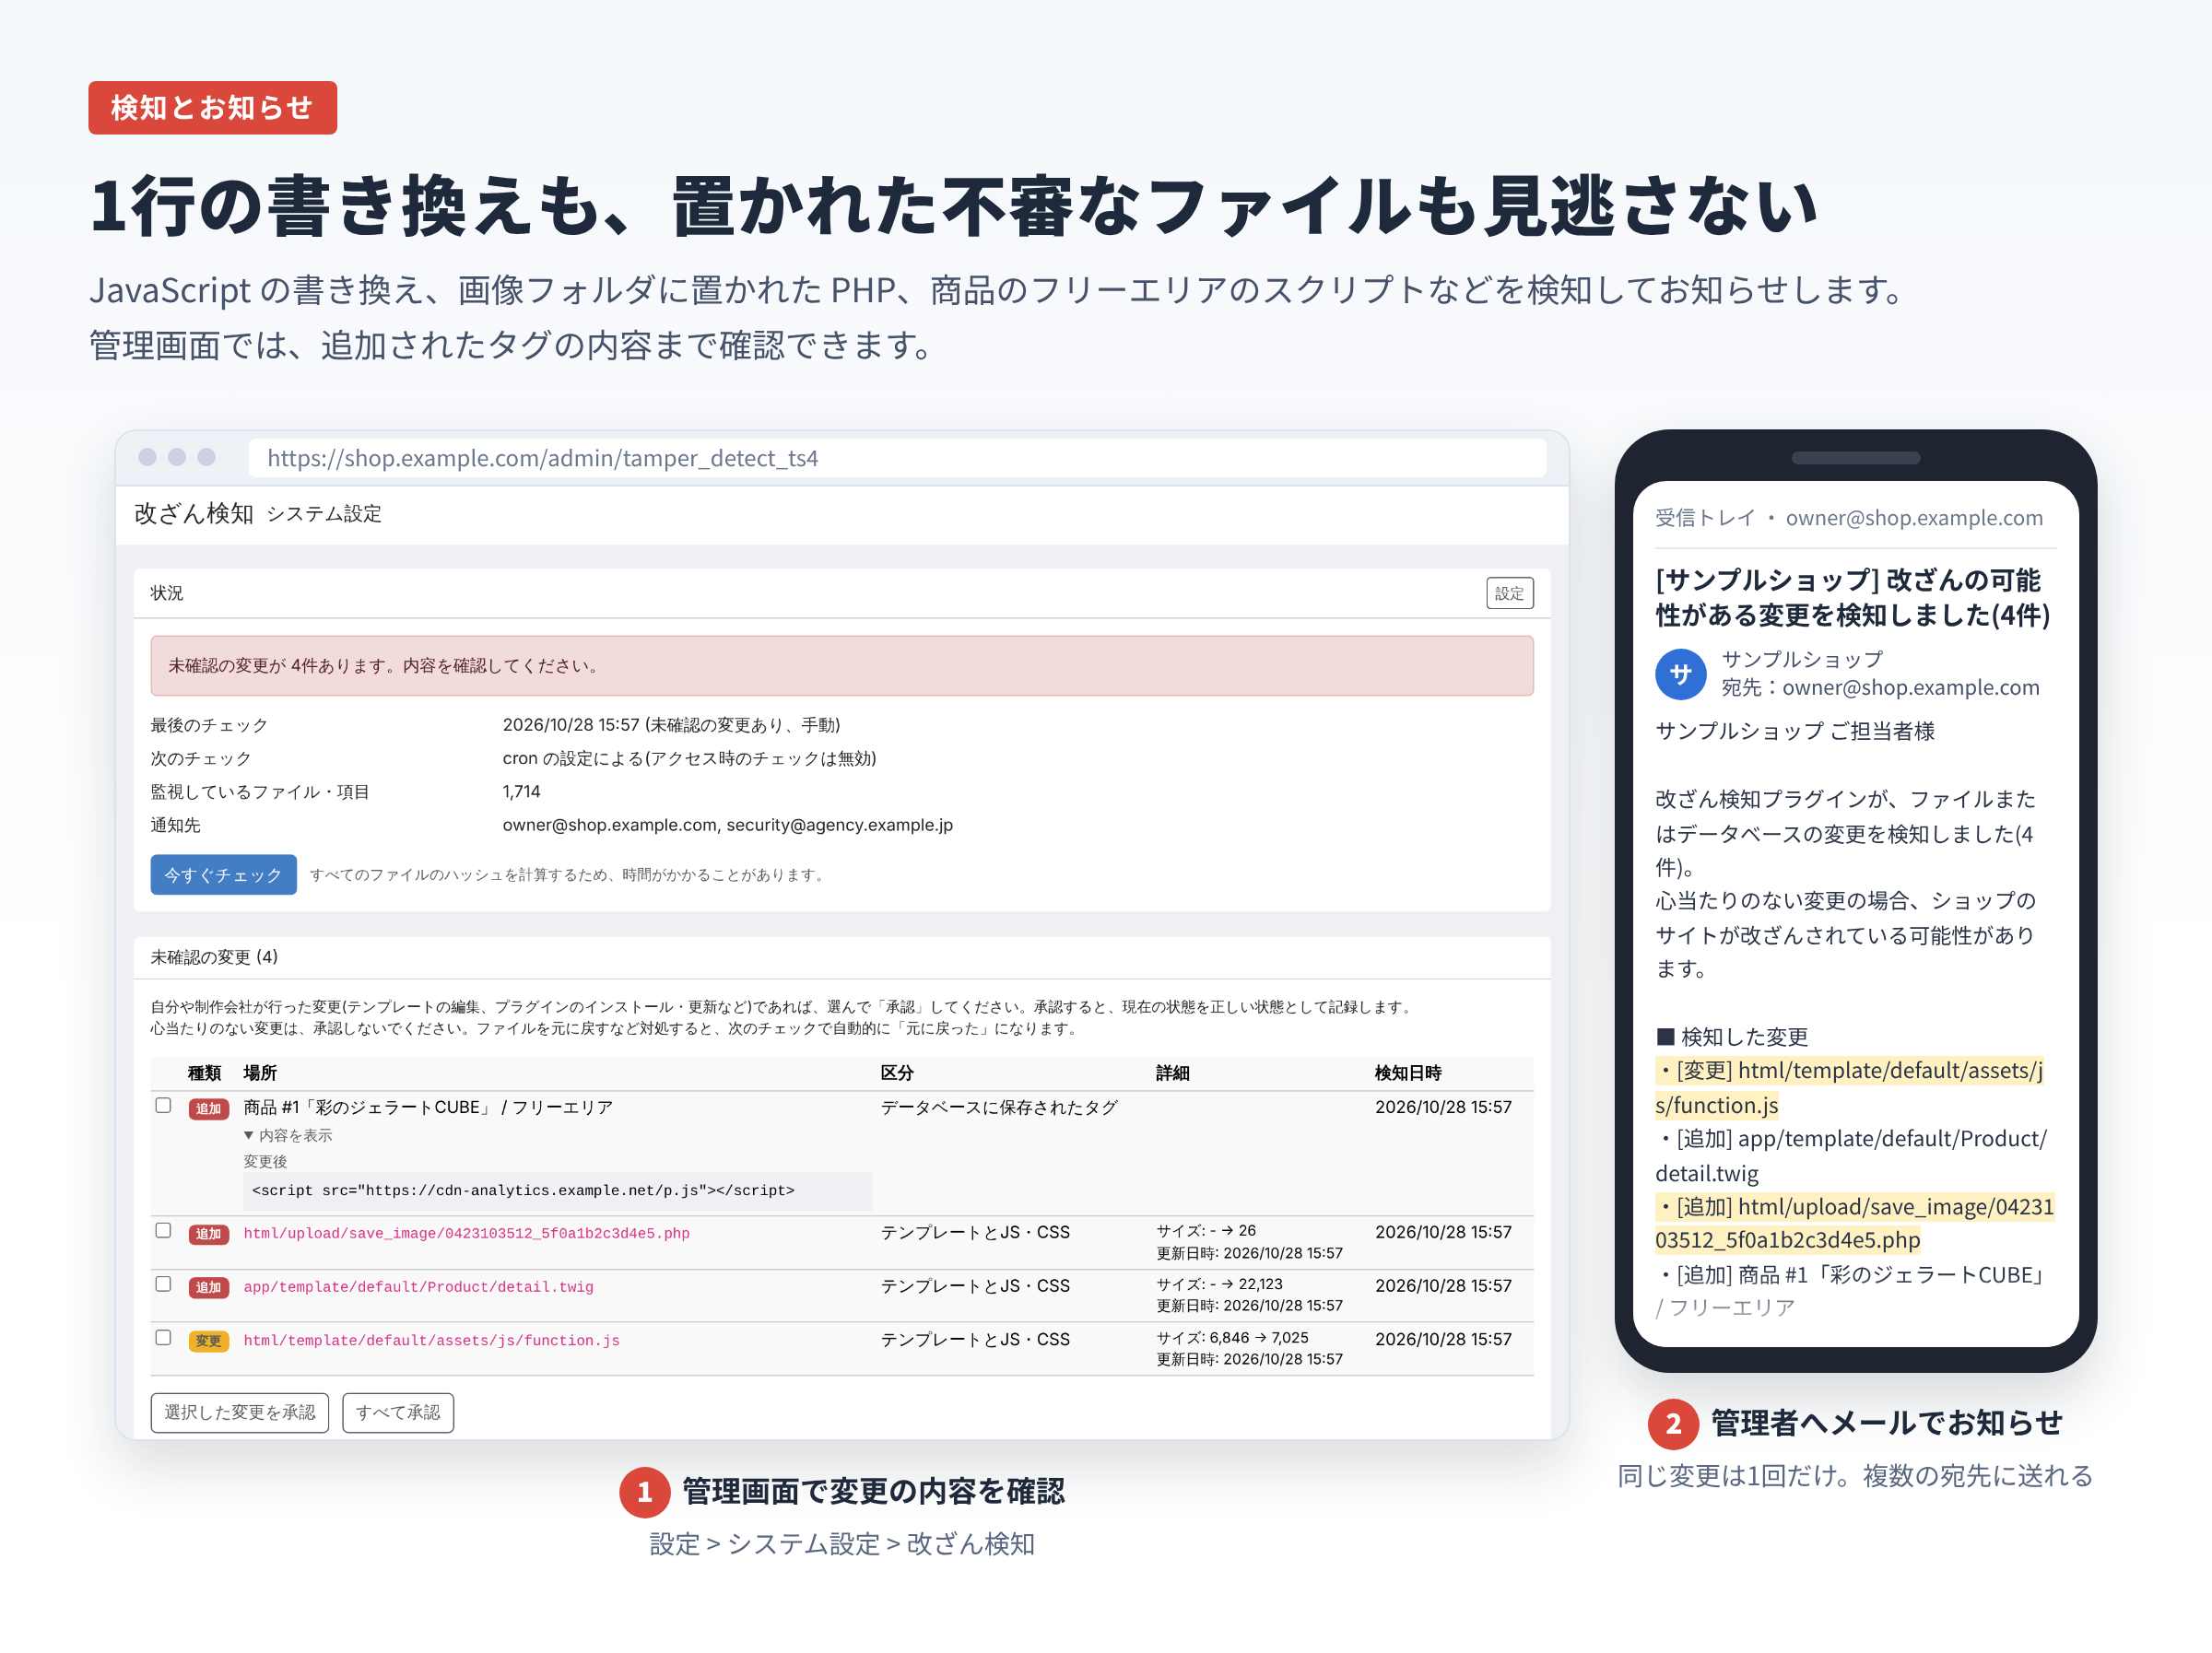
1行の書き換えも、置かれた不審なファイルも見逃さない
購入画面で読み込まれる JavaScript の書き換え、画像のアップロードフォルダに置かれた PHP ファイル、商品のフリーエリアに加えられたスクリプトなどを検知し、通知先のメールアドレス(複数指定可)にお知らせします。同じ変更を何度も知らせることはありません。管理画面の「設定 > システム設定 > 改ざん検知」では、変更の種類・場所・サイズ・日時に加え、追加されたタグの内容まで確認できます。商品説明の文章を編集しただけでは知らせず、スクリプトや埋め込みのタグが加わったときだけ知らせます。
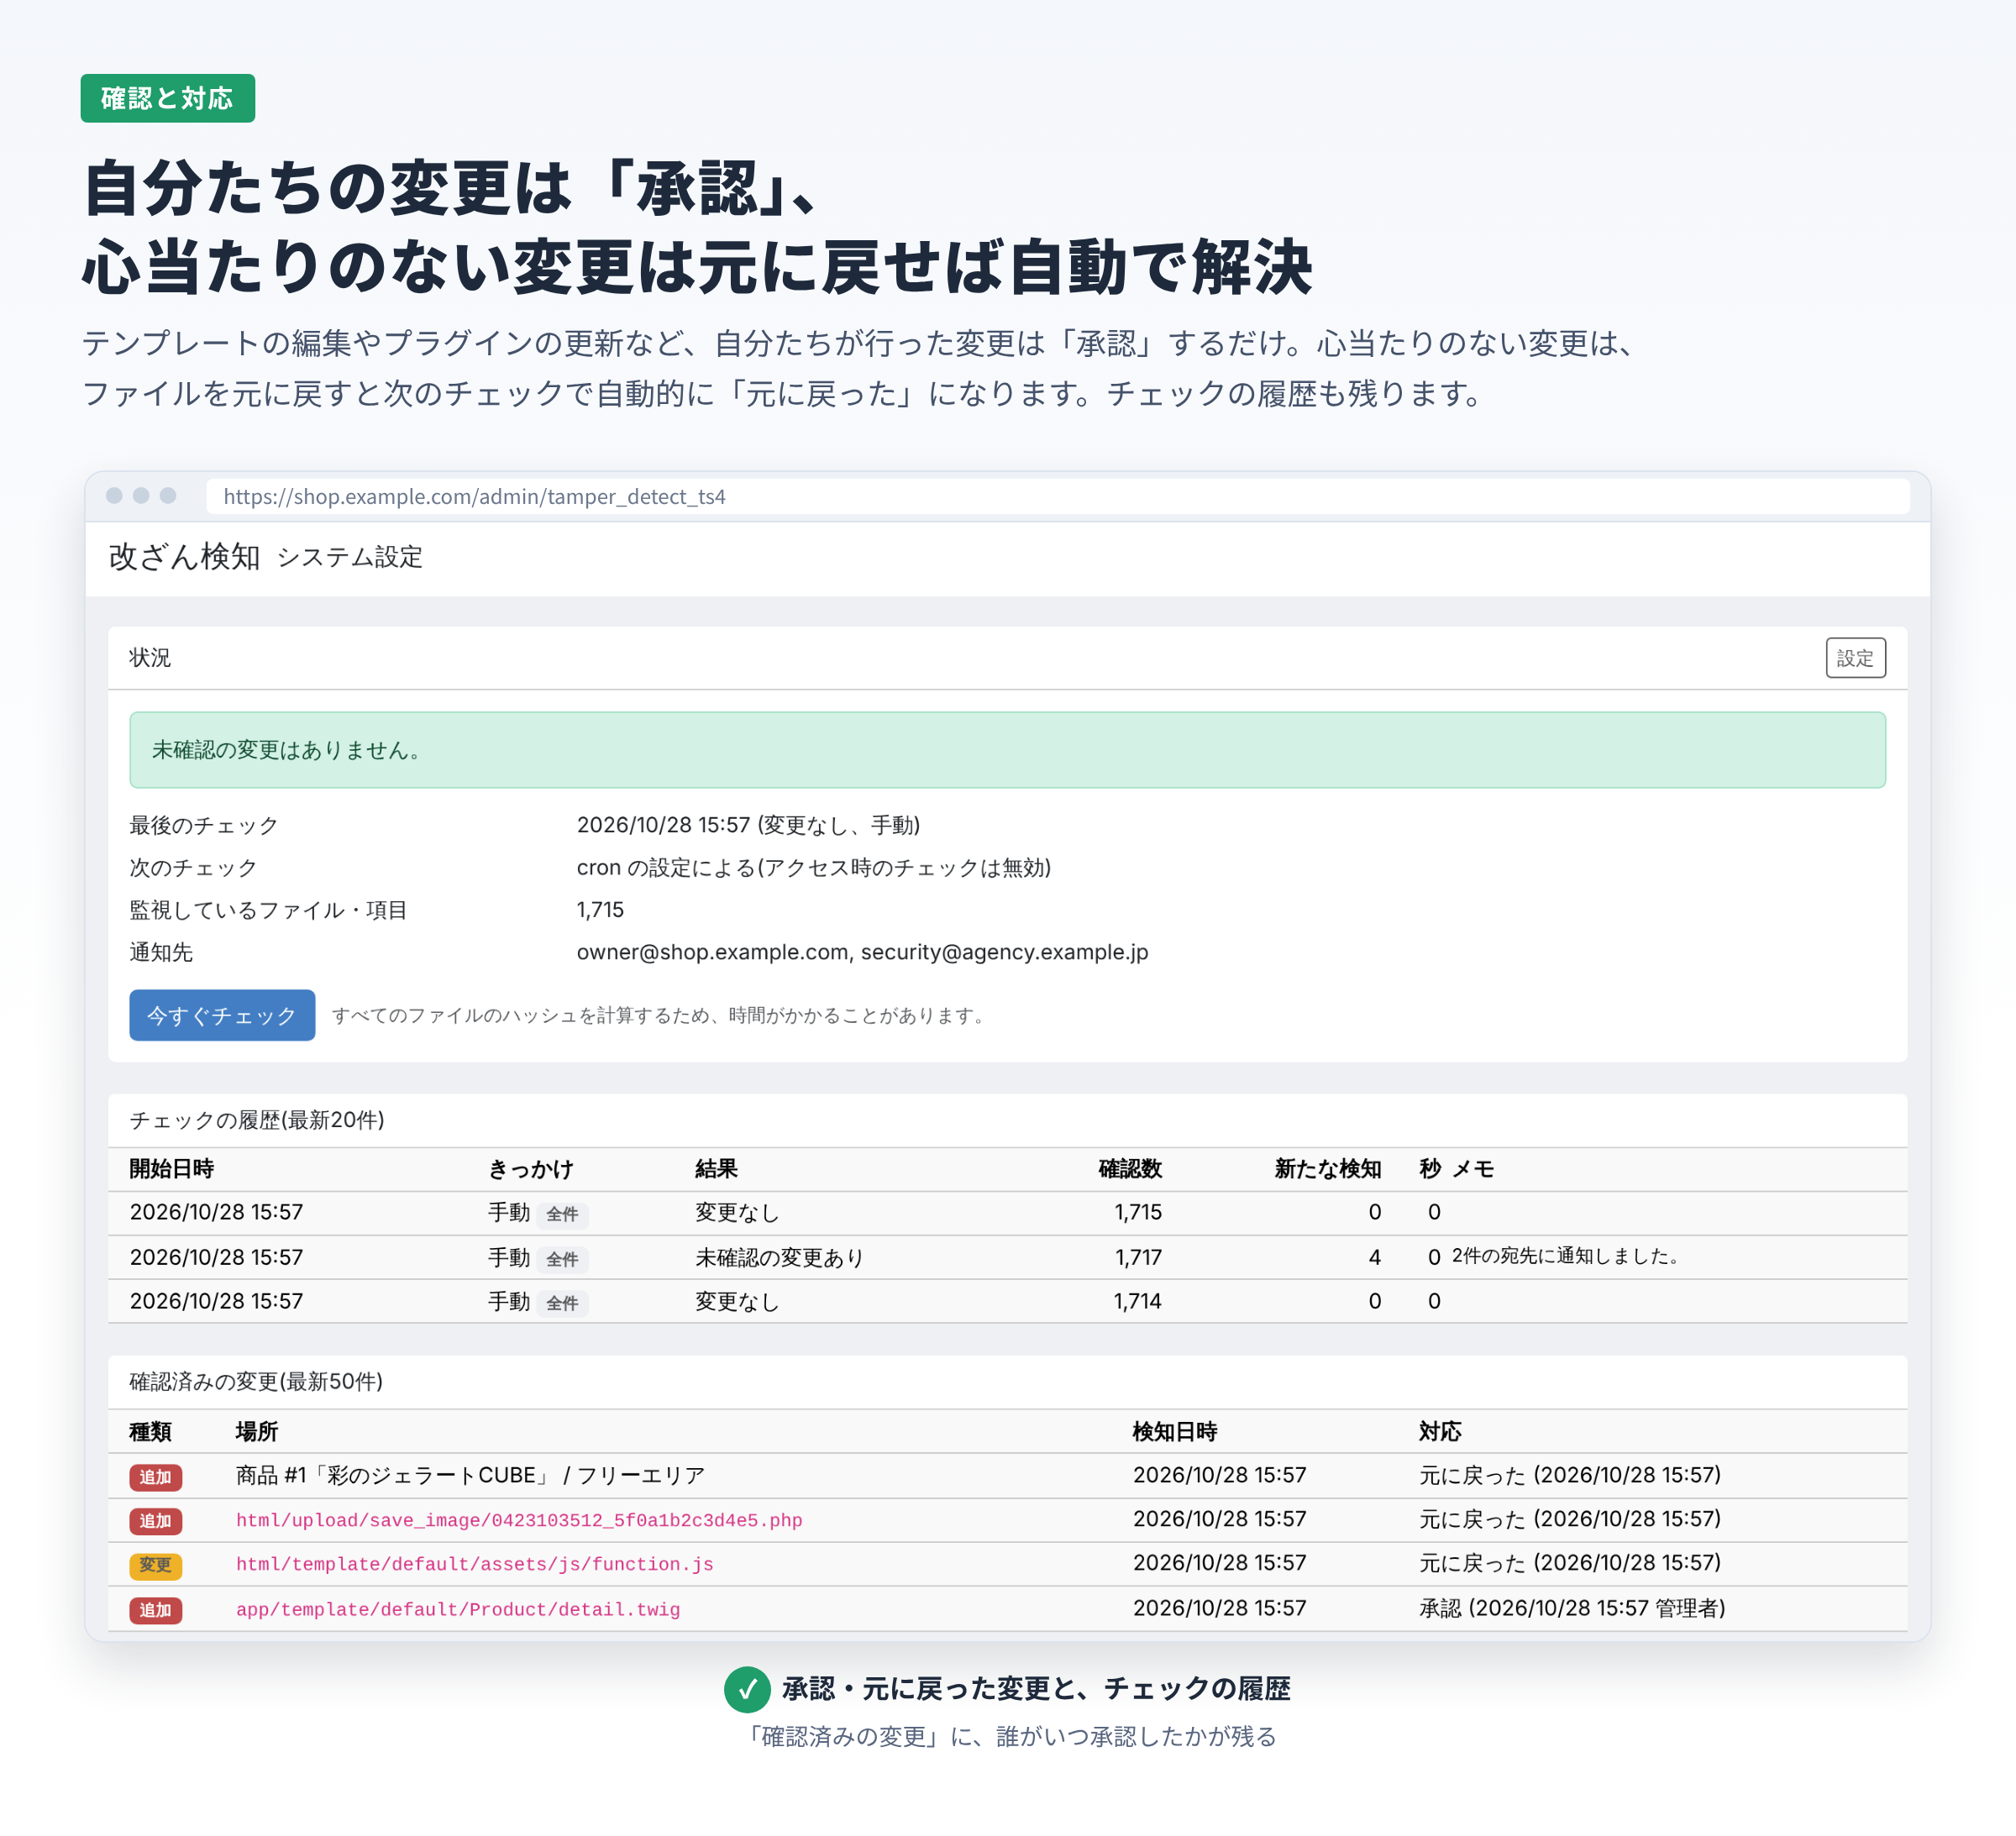
自分たちの変更は「承認」、心当たりのない変更は元に戻せば自動で解決
テンプレートの編集やプラグインの更新など、自分たちが行った変更は「承認」するだけで、新しい正しい状態として記録されます。心当たりのない変更は、ファイルを元に戻すと次のチェックで自動的に「元に戻った」になります。確認済みの変更には誰がいつ承認したかが残り、チェックの履歴も確認できます。
監視する範囲も、チェックの間隔も、ショップに合わせて
通知先のメールアドレス、チェックの間隔(10〜1440分、初期値60分)、監視する範囲(テンプレートとJS・CSS、プラグインとカスタマイズ、EC-CUBE本体、外部ライブラリ、データベースに保存されたタグ)、拡張子と除外するパスを設定できます。cron を設定できるサーバーでは cron で、cron を使えないレンタルサーバーでも、サイトへのアクセスをきっかけに定期的にチェックします。
 この商品に対するお客様の声
