商品情報
会員が初めての端末でログインすると、日時・端末・IPアドレスをメールでお知らせ。心当たりがなければ、メールからその場でアカウントを守れます。会員の手間はゼロ、ログインの流れも変わりません。
「乗っ取られたことに、気づけない」がいちばん怖い
他のサイトから漏れたパスワードでログインされても、お客様もショップも、多くの場合すぐには気づけません。気づいたときには、登録情報やお届け先を書き換えられていたり、なりすまし注文やポイントの不正利用が起きていたりします。不正アクセスで個人情報が漏れた場合、人数にかかわらず、個人情報保護委員会への報告やご本人への通知が必要になることがあります。
知らない端末からのログインを、すぐにお客様へ
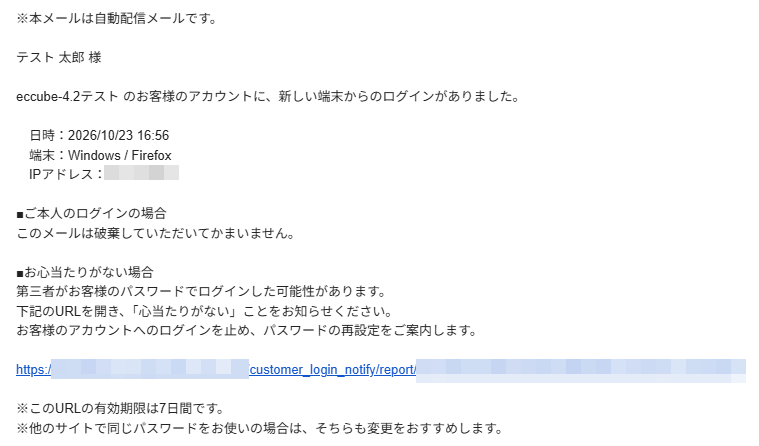
お客様がこれまでに使ったことのない端末(パソコン・スマートフォンのブラウザ)でログインしたとき、日時・端末(例:iPhone / Safari)・IPアドレスをメールでお知らせします。大手のネットサービスでおなじみの「新しい端末からのログインがありました」を、あなたのショップでも。
導入する価値
1. お客様の手間はゼロ。ログインの流れも変わらない
ログインのたびにコードを入力するといった追加の操作はありません。いつもの端末からのログインでは何も届かず、知らない端末のときだけお知らせします。購入の流れを止めずに、安全性を高められます。
2. 気づいたその場で、被害を止められる
お知らせのメールに「心当たりがない」のリンクがあります。お客様がボタンを押すと、次のことを自動で行います。
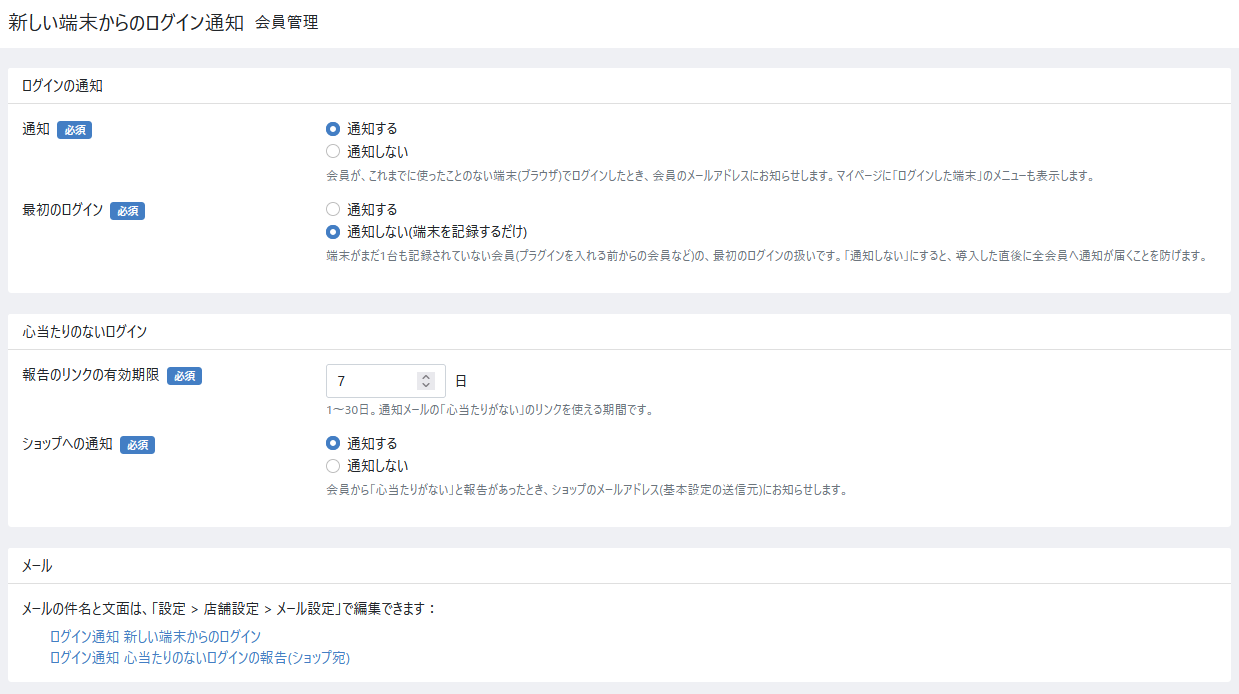
現在のパスワードを使えなくし、ログイン中のすべての端末からログアウトする
記録している端末をすべて削除する
ショップにメールで知らせる
ショップの営業時間外でも、お客様ご自身で被害の拡大を止められます。
3. ショップは、何が起きたかすぐに分かる
報告があると、会員の情報、報告されたログインの内容、管理画面の会員ページへのリンクがショップに届きます。会員編集の画面では、端末やログインの記録を一覧で確認できます。
4. 導入したその日から、安心して使える
導入直後に、全会員へ一斉にメールが届くことはありません
お客様はマイページの「ログインした端末」で、端末を確認・削除できます
外部サービスの契約や月額費用はかかりません
5. 安全な作りと、確かな動作確認
端末を見分ける値も報告用のリンクも、データベースには推測できない形(ハッシュ)でだけ保存します。リンクを開いただけでは何も実行されないので、メールのセキュリティ製品がリンクを自動で開いても誤って作動しません。EC-CUBE 4.2 / 4.3 と MySQL / PostgreSQL の組み合わせで、インストールから削除までを自動テストで確認しています。
二段階認証との組み合わせで、さらに強く
当社の「会員ログイン二段階認証プラグイン」と一緒に使うと、パスワードでログインした時点で、認証コードを入力する前にお知らせが届きます。「誰かが自分のパスワードを知っている」ことに、お客様がすぐ気づけます。
業界の流れにも対応
クレジットカード・セキュリティガイドラインでも、ECサイトの対策として「ログイン時の本人認証などの不正ログイン対策」が挙げられています。お客様の手間を増やさずに始められる、不正ログイン対策の第一歩です。
こんなショップにおすすめ
会員の手間が増える二段階認証は、まだ導入しづらい
会員数が増え、なりすましやアカウントの乗っ取りが気になり始めた
ポイントや会員限定価格など、会員アカウントに価値がある
夜間・休日など、すぐに対応できない時間の被害が心配
 この商品に対するお客様の声
